
Ante la sofisticación de los incidentes de seguridad y la complejidad de los entornos tecnológicos, comparto una reflexión técnica crítica: “La mayor parte de los fallos en Ciberseguridad, no ocurren por la ausencia de controles técnicos, sino durante el proceso de transferencia de responsabilidad entre los distintos equipos de Tecnología. Una organización puede contar con Especialistas de alto nivel y, aún así, enfrentar dificultades severas ante un posible incidente, ya que los Departamentos operan bajo premisas distintas sobre qué activo o proceso es prioritario.”
El eslabón más débil suele ser ese instante, en el que nadie tiene claridad sobre quién posee la autoridad para ejecutar la siguiente acción de contención; un ejercicio de seguridad eficaz — como un Ejercicio de mesa o TableTop (TTX) — sacará a la luz estas fricciones organizacionales, en lugar de limitarse a validar un resultado satisfactorio en el papel.
Para lograr una madurez real, la estrategia debe enfocarse en cuatro pilares de medición y control:
Fase 1 — Trazabilidad del servicio.
Rastrear el ciclo de vida de un activo o servicio, a través de las distintas áreas operativas de la organización, asegurando que la telemetría y el contexto técnico no se pierdan en las transiciones entre Departamentos.
Fase 2 — Gobernanza de excepciones.
Definir explícitamente, mediante una matriz RACI (Responsable, Aprobador, Consultado, Informado), quién tiene la autoridad técnica y administrativa para aprobar excepciones de seguridad en sistemas críticos, evitando obstáculos operativos durante una crisis.
Fase 3 — Medición del proceso de escalamiento.
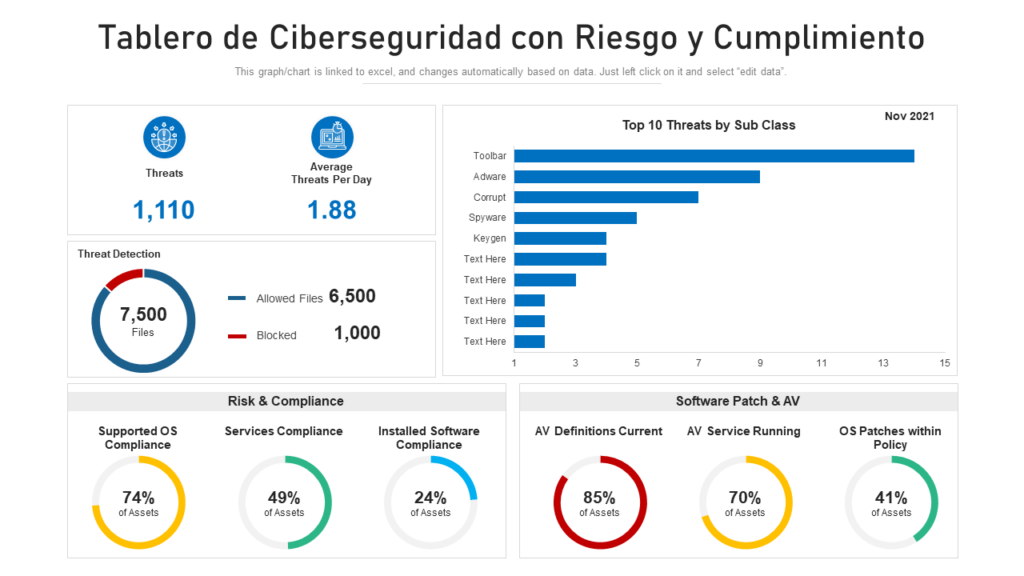
Cuantificar el tiempo real que conlleva un escalamiento urgente, integrando métricas como el Tiempo Medio de Respuesta (MTTR) y el Tiempo Medio de Detección (MTTD), directamente en los paneles de control del Centro de Operaciones de Seguridad (SOC).
Fase 4 — Alineación de prioridades.
Cuestionar y resolver las prioridades contrapuestas entre la disponibilidad del servicio (Operaciones) y la confidencialidad e integridad de los datos (Seguridad de la Información), especialmente en dominios complejos como:
- Seguridad en Internet de las Cosas (IoT) y entornos operativos (OT).
- Seguridad de aplicaciones y en la nube.
- Gobierno, Riesgo y Cumplimiento (GRC).
- Gestión de vulnerabilidades y seguridad de los puntos finales.
🎯 Resultados y su aplicabilidad.
La verdadera madurez en Ciberseguridad, se manifiesta cuando las personas toman decisiones coordinadas bajo presión, respaldadas por paneles de control que reflejan el estado real de la postura de seguridad, no cuando las políticas parecen impecables sobre el papel. La implementación de estos principios permite:
- Respuesta ágil y coordinada, ante posibles incidentes, eliminando la ambigüedad en la cadena de mando.
- Visibilidad integral, de las dependencias entre equipos y sistemas críticos.
- Mejora continua, de los procesos del Plan de Respuesta ante Incidentes (IRP).
¿En qué áreas de tu organización (nube, redes, puntos finales o IoT) resulta más difusa la responsabilidad y la toma de decisiones en materia de Ciberseguridad durante un incidente?
¿Qué mecanismos o métricas utilizan para medir y reducir la fricción en la transferencia de responsabilidad entre sus equipos de Tecnología, como por ejm. Seguridad y Operaciones?
Referencias técnicas.
- National Institute of Standards and Technology. (2012). Computer Security Incident Handling Guide (NIST Special Publication 800-61 Revision 2). U.S. Department of Commerce. https://csrc.nist.gov/publications/detail/sp/800-61/rev-2/final
- National Institute of Standards and Technology. (2024). Cybersecurity Framework (CSF) 2.0. U.S. Department of Commerce. https://www.nist.gov/cyberframework
- Cybersecurity and Infrastructure Security Agency. (s.f.). Tabletop Exercise Packages. Departamento de Seguridad Nacional de los Estados Unidos. https://www.cisa.gov/resources-tools/resources/tabletop-exercise-packages
- European Union Agency for Cybersecurity. (2021). Incident Response Handbooks. ENISA. https://www.enisa.europa.eu/topics/incident-response/incident-response-handbooks
- The MITRE Corporation. (s.f.). MITRE ATT&CK Framework. https://attack.mitre.org/